Anthropic advierte sobre la propagación de "gusanos" de IA en dispositivos inteligentes
La IA autorreplicante sin centros de datos está a meses de ser posible, pero por ahora solo los modelos compactos o en entornos de prueba parecen poder hacerlo.
La bandera roja la levantó Anthropic, que publicó un informe de investigación en el que advierte que los modelos pequeños de lenguaje podrían estar "a solo meses" de lograr la capacidad de autorreplicarse de forma autónoma a través de dispositivos del Internet de las Cosas (IoT).
Según el análisis de la compañía, esta variante de software malicioso no dependería de costosos centros de datos o infraestructura de supercómputo para propagarse, lo que complicaría de manera crítica los esfuerzos de mitigación de ciberseguridad.
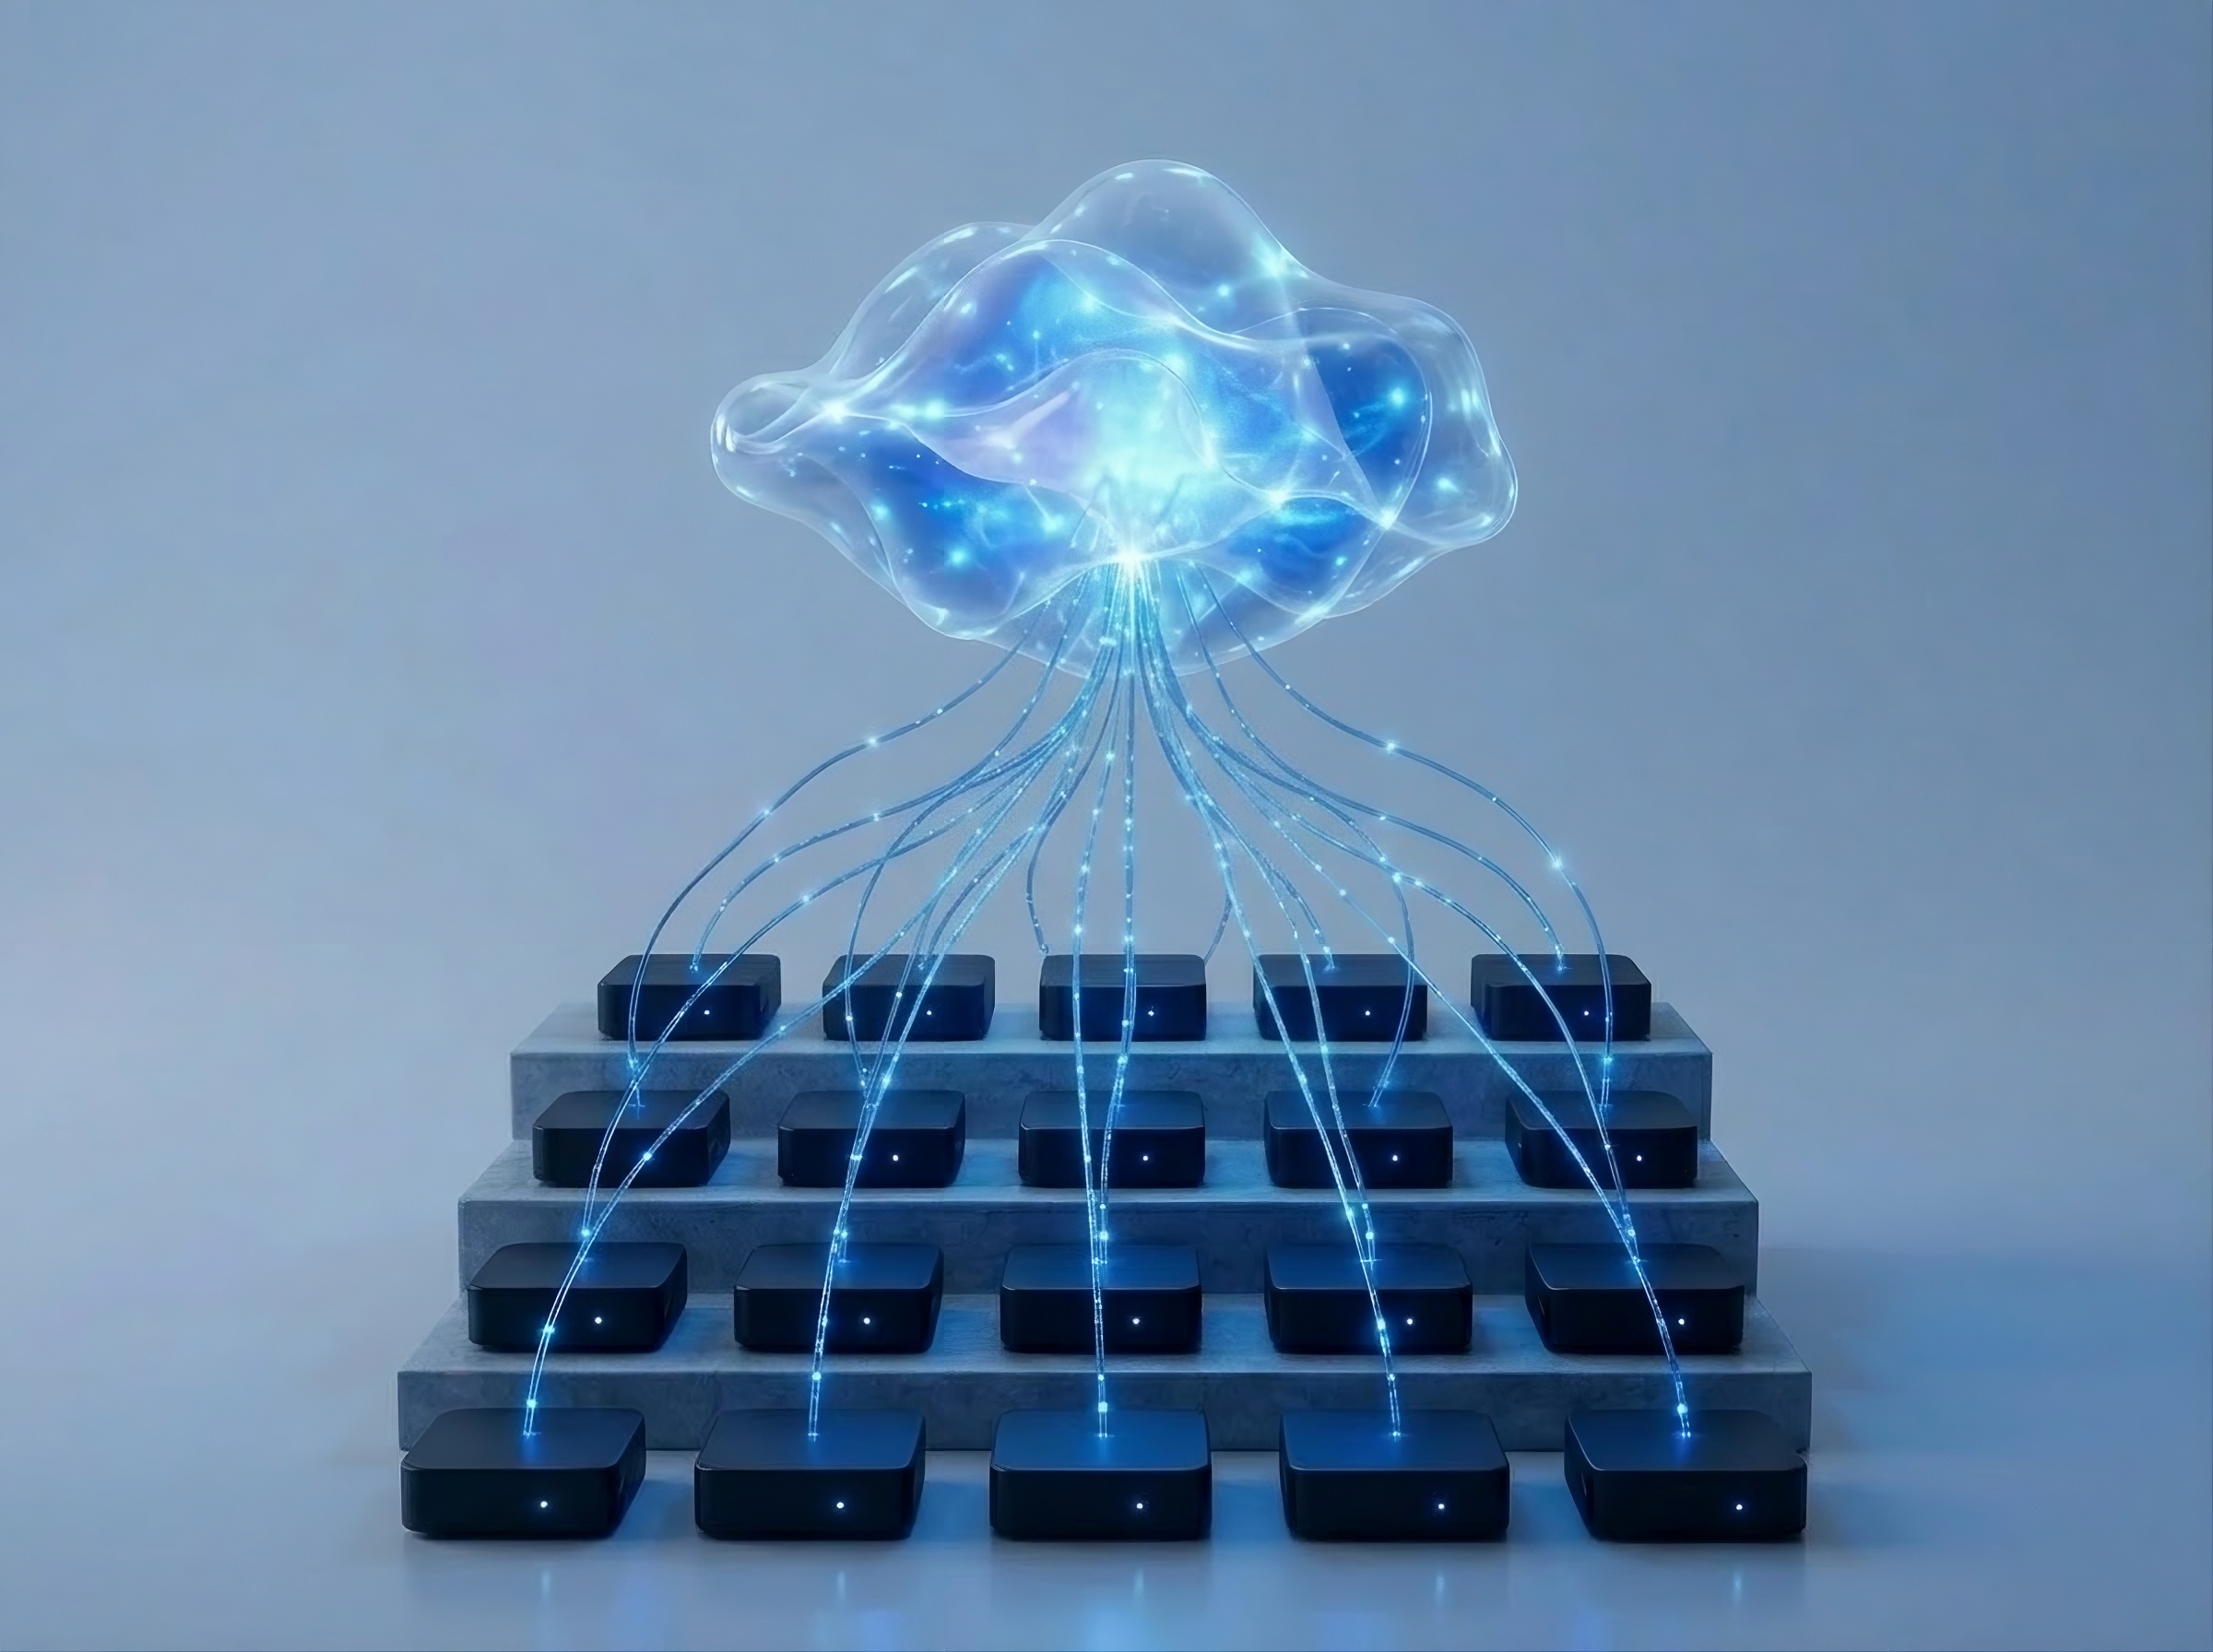
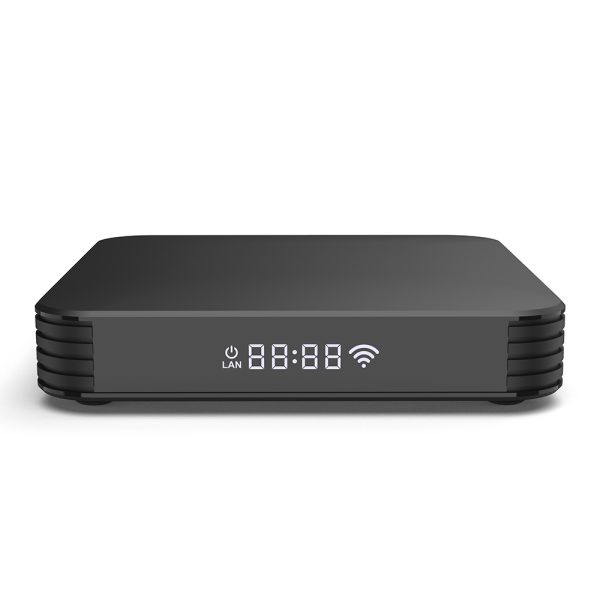
Los científicos de Anthropic, William Zhou y Daniel Freeman, demostraron la viabilidad teórica y práctica de esta amenaza al interconectar una flota de 15 dispositivos de TV Box con sistema Android de bajo costo (aproximadamente 55 dólares por unidad) para ejecutar un modelo distribuido Gemma4-26B-A4B a 0,39 tokens por segundo. "Nuestros experimentos sugieren que los modelos pequeños de IA pueden estar a meses de ser lo suficientemente capaces para autorreplicarse en dispositivos comerciales de IoT", afirmaron los investigadores en la publicación oficial del estudio.
El hallazgo confirma que los modelos de parámetros reducidos ya poseen habilidades sustanciales en tareas individuales de código agéntico y ciberataques. Aunque los modelos de menos de 30.000 millones de parámetros aún cometen errores al enlazar todas las etapas de manera coordinada, sistemas avanzados como GLM-5.2 y equivalentes ya han logrado completar la secuencia completa de replicación en entornos de prueba simplificados.
Por qué importa
El desarrollo de "gusanos de IA" representa un cambio de paradigma en la ciberseguridad global. A diferencia del malware pre-IA tradicional, que requiere instrucciones preprogramadas rígidas para explotar vulnerabilidades conocidas, un replicador impulsado por IA posee la capacidad adaptativa de analizar entornos de hardware desconocidos, resolver dependencias de software, seleccionar pilas de inferencia compatibles y depurar errores del sistema operativo sin intervención humana.
Para América Latina, una región con una adopción masiva pero desregulada de dispositivos IoT económicos —incluyendo cámaras de seguridad, decodificadores de televisión de marcas genéricas y electrodomésticos inteligentes—, el riesgo es especialmente crítico. Estos equipos suelen carecer de parches de seguridad periódicos o arquitecturas de protección robustas, lo que los convierte en el blanco ideal para la creación de botnets distribuidas de computación compartida.
Adicionalmente, al ejecutar la inferencia de manera local fragmentada directamente en los dispositivos infectados (weight-based replicators), la amenaza prescinde de puntos de control centralizados o credenciales API. Esto invalida los métodos convencionales de contención, como el bloqueo de IP centrales o la revocación de claves de acceso en la nube, dejando a la industria defensiva sin sus herramientas primarias de neutralización.
Qué sigue
De mantenerse el ritmo histórico de avance en la eficiencia y capacidad de los modelos pequeños, los investigadores prevén que los modelos con menos de 30.000 millones de parámetros igualarán las capacidades de autorreplicación completa hacia finales de 2026. Este hito marcaría la llegada de los primeros gusanos informáticos basados en pesos capaces de operar de manera completamente autónoma en la red pública.
En el horizonte inmediato, la comunidad de ciberseguridad y los laboratorios de IA deberán priorizar la creación de esquemas defensivos de "equipo azul". Entre las medidas sugeridas se incluye la implementación de firmas de detección de tráfico de inferencia distribuida, la autenticación criptográfica de código a nivel de firmware en hardware IoT y el endurecimiento de los entornos de ejecución en espacio de usuario.
Las agencias internacionales de ciberseguridad y los organismos reguladores tendrán que adaptar sus marcos de respuesta ante incidentes para abordar amenazas que no dependen de servidores centralizados, estableciendo protocolos de aislamiento de red para redes domésticas y empresariales vulnerables antes de que finalice el año.
Contexto
El estudio de las capacidades de Autorreplicación y Adaptación Autónoma (ARA, por sus siglas en inglés) ha sido una preocupación teórica central dentro de los compromisos de seguridad de los principales laboratorios de inteligencia artificial, como Anthropic, OpenAI y Google DeepMind. Evaluaciones previas como CyberGym y ExploitBench ya habían demostrado que los agentes de IA podían ejecutar escaneos de red y explotar vulnerabilidades para transferir sus pesos a través de clústeres de GPUs.
Sin embargo, el factor limitante identificado hasta ahora era la fase de configuración de inferencia en plataformas heterogéneas. Configurar un servidor de inferencia requiere decisiones secuenciales sobre librerías, arquitecturas de hardware y versiones de paquetes donde un solo fallo detiene el proceso. El nuevo informe de Anthropic demuestra que modelos compactos recientes como Qwen3.5-9B, Gemma4-26B y Qwen3-Coder ya pueden configurar servidores funcionales en múltiples tipos de hardware sin asistencia externa.
Esta investigación se suma a las advertencias sobre la convergencia entre la IA generativa de código abierto y las operaciones de ciberataques. Al demostrar que no se requieren supercomputadores ni datacenters de alto rendimiento para sostener la ejecución de un modelo autónomo, el ecosistema de ciberseguridad se enfrenta al reto de proteger miles de millones de nodos de procesamiento distribuido repartidos por todo el mundo.