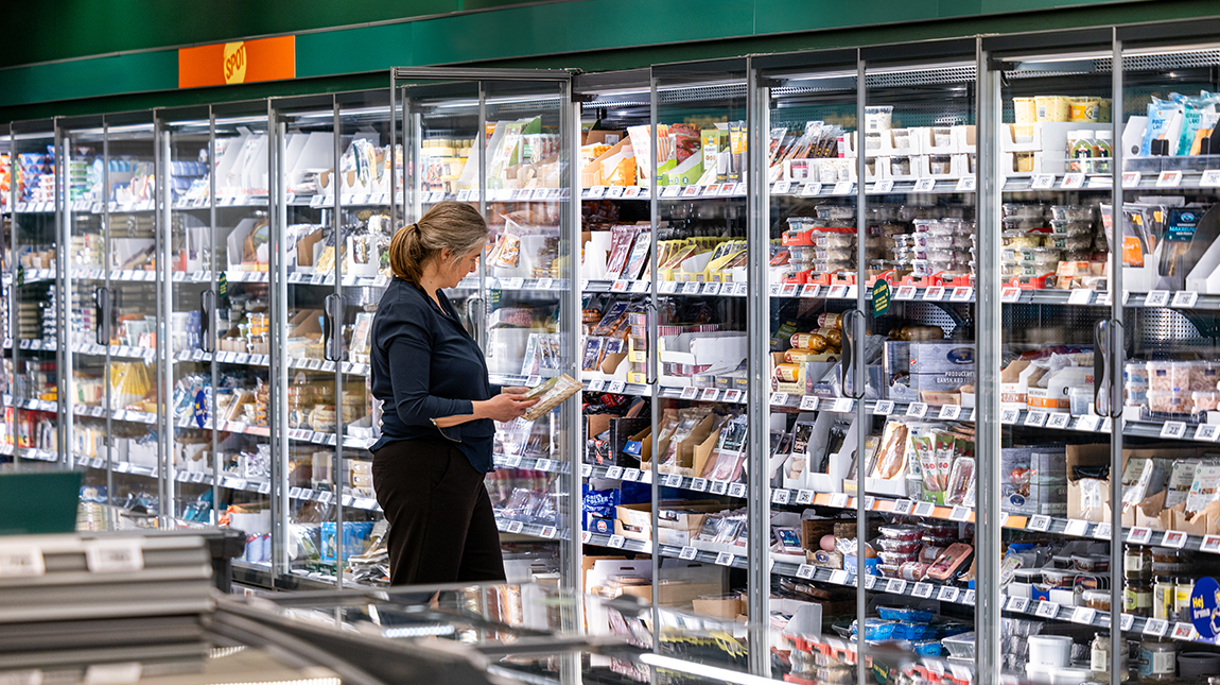
Un ciberataque sin precedentes registrado durante la noche del domingo al lunes dejó fuera de servicio la cadena de frío de cientos de supermercados en Francia y varios países de Europa. Los atacantes lograron acceder a los controladores de neveras y congeladores industriales, alterando los ajustes del sistema para elevar la temperatura interna hasta los 50°C. Esta manipulación no solo provocó la pérdida total de inventarios de alimentos perecederos, sino que la sobrecarga generó incendios en múltiples establecimientos afectados.
La incursión cibernética impactó a grandes cadenas del retail europeo como Intermarché, Coopérative U, Carrefour y Monoprix, además de extenderse a minoristas en Bélgica, Alemania, Polonia, Portugal, España y los Países Bajos. Según estimaciones preliminares del sector, la combinación de inventario destruido, reparaciones de equipos, pérdidas operativas y restauración de infraestructuras dañadas por el fuego asciende a costos multimillonarios.
Citando la magnitud del impacto económico en los establecimientos, el CEO de Intermarché, Thierry Cotillard, estimó que "las pérdidas totales probablemente serán de decenas de millones de euros".
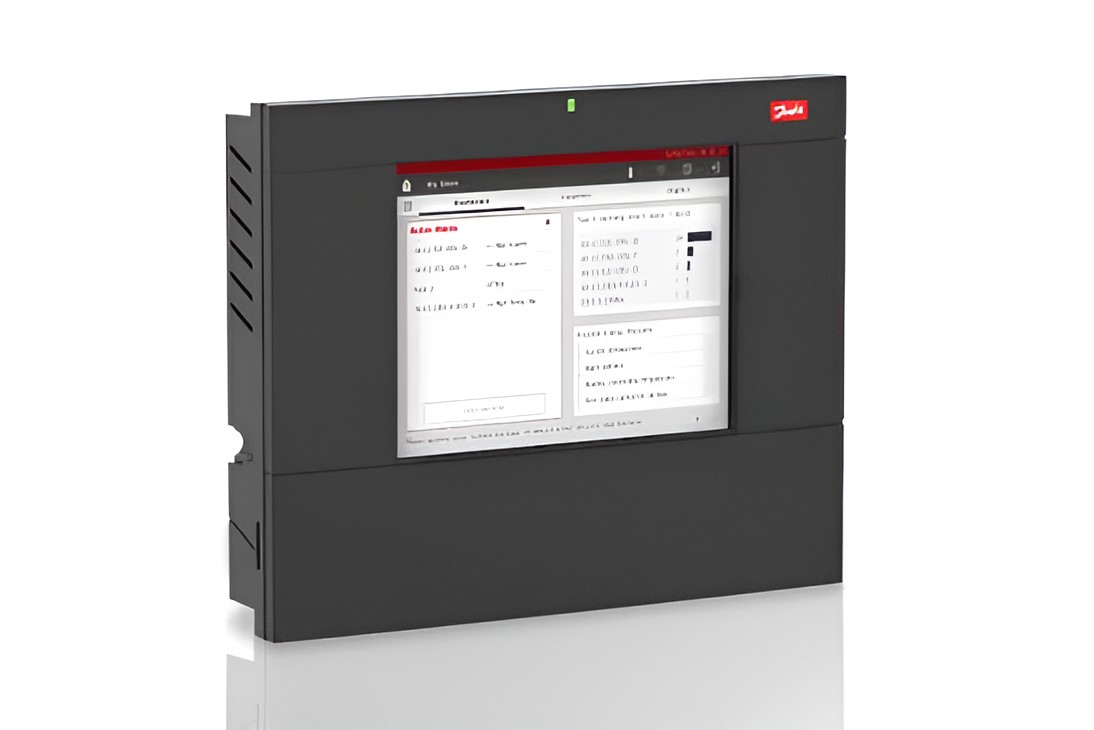
Las pesquisas técnicas sobre el incidente confirmaron que la brecha se produjo al explotar vulnerabilidades críticas y firmware obsoleto en equipos de gestión de refrigeración industrial fabricados por la compañía danesa Danfoss.
En concreto, los vectores de entrada identificados corresponden a los modelos AK-SM800, AK-SC355 y AK-SM800A, dispositivos diseñados para la supervisión y control térmico en la logística de alimentos. Aunque históricamente estos entornos funcionaban de manera aislada, la integración de sensores e interfaces de monitoreo remoto los dejó expuestos directamente a la red pública.
Por qué importa
Este incidente demuestra la viabilidad y el impacto destructivo de los ataques cibernéticos masivos en el mundo real. A diferencia de las incursiones tradicionales centradas en el robo de datos o el secuestro de información mediante ransomware, la manipulación directa de parámetros de hardware convierte a los dispositivos de Internet de las Cosas (IoT) en vectores de daño físico tangible, capaces de comprometer la seguridad de las instalaciones y generar incendios en tiempo real.
Para las economías latinoamericanas y la industria global del retail, el evento expone la fragilidad de la cadena de suministro alimentaria ante la digitalización apresurada de infraestructuras críticas. La dependencia de sistemas de gestión de energía y climatización conectados sin los protocolos de aislamiento adecuados (air-gapping) crea una superficie de ataque sumamente atractiva para actores maliciosos. La interrupción simultánea de cientos de puntos de venta evidencia cómo una falla en la capa de control de hardware puede congelar operaciones comerciales completas y desabastecer ciudades enteras.
La crisis también ilustra las directrices de responsabilidad corporativa y gestión de riesgos en la adopción de tecnologías inteligentes. La presencia de miles de controladores industriales expuestos directamente a internet sin parches de seguridad actualizados resalta una brecha estructural entre la gestión de TI corporativa y la administración de tecnología operacional (OT). Las empresas ya no solo deben proteger sus bases de datos o plataformas transaccionales, sino auditar la seguridad de cada sensor, compresor y sistema de climatización integrado en sus activos físicos.
Qué sigue
A raíz de la brecha, la Agencia Nacional de Seguridad de los Sistemas de Información de Francia (ANSSI) asumió la coordinación de la respuesta técnica e inició acciones directas con la empresa Danfoss para mitigar las vulnerabilidades identificadas. De forma paralela, la fiscalía de París abrió una investigación judicial a gran escala orientada a determinar la autoría del ciberataque, evaluar el alcance de los daños vinculados a la destrucción masiva de suministros y esclarecer la responsabilidad penal derivada de los incendios provocados en los establecimientos.
En el corto plazo, las cadenas de distribución de alimentos en Europa y otras regiones comenzarán auditorías de emergencia para identificar y desconectar de internet los controladores heredados o aquellos que hayan alcanzado el fin de su ciclo de vida útil. Se prevé que los reguladores europeos de ciberseguridad aceleren la implementación de normativas más estrictas para fabricantes de equipos industriales, exigiendo esquemas de actualización obligatoria de firmware y la desactivación por defecto de interfaces de administración accesibles públicamente.
Contexto
Los sistemas de control industrial (ICS) y la automatización comercial han experimentado una migración acelerada en la última década hacia arquitecturas conectadas en la nube. Dispositivos de supervisión como los controladores comprometidos en el ataque en Francia fueron diseñados originalmente para operar en redes locales cerradas; sin embargo, las demandas de eficiencia energética y monitoreo centralizado motivaron a los operadores de supermercados a conectar estos equipos a internet, frecuentemente utilizando configuraciones predeterminadas y contraseñas débiles.
Este patrón de vulnerabilidad evoca precedentes históricos en la seguridad de la tecnología operacional, donde la falta de mantenimiento de software en hardware de larga vida útil deja expuestas infraestructuras esenciales. Mientras que los ciclos de actualización en software convencional suceden en cuestión de meses, los equipos de refrigeración industrial y climatización suelen mantenerse en funcionamiento durante más de 10 o 15 años, un desfase temporal que complica la aplicación de parches contra amenazas emergentes.
El ataque contra la red de distribución en Europa subraya la sofisticación de los ataques híbridos contemporáneos, donde los atacantes combinan la exploración masiva de puertos abiertos, la explotación de código obsoleto en la capa de firmware y la anulación remota de comandos de seguridad. Este hito establece un antecedente alarmante para la ciberseguridad industrial global, transformando la gestión de vulnerabilidades IoT en un elemento determinante para la continuidad de negocio y la seguridad pública.